Servidores Linux y Windows, virtualización y nube
Administración de servidores Linux y Windows, virtualización, migración a la nube y soporte para que tu operación no dependa de que algo se caiga.
Problemas que resolvemos
Tecnologías que usamos
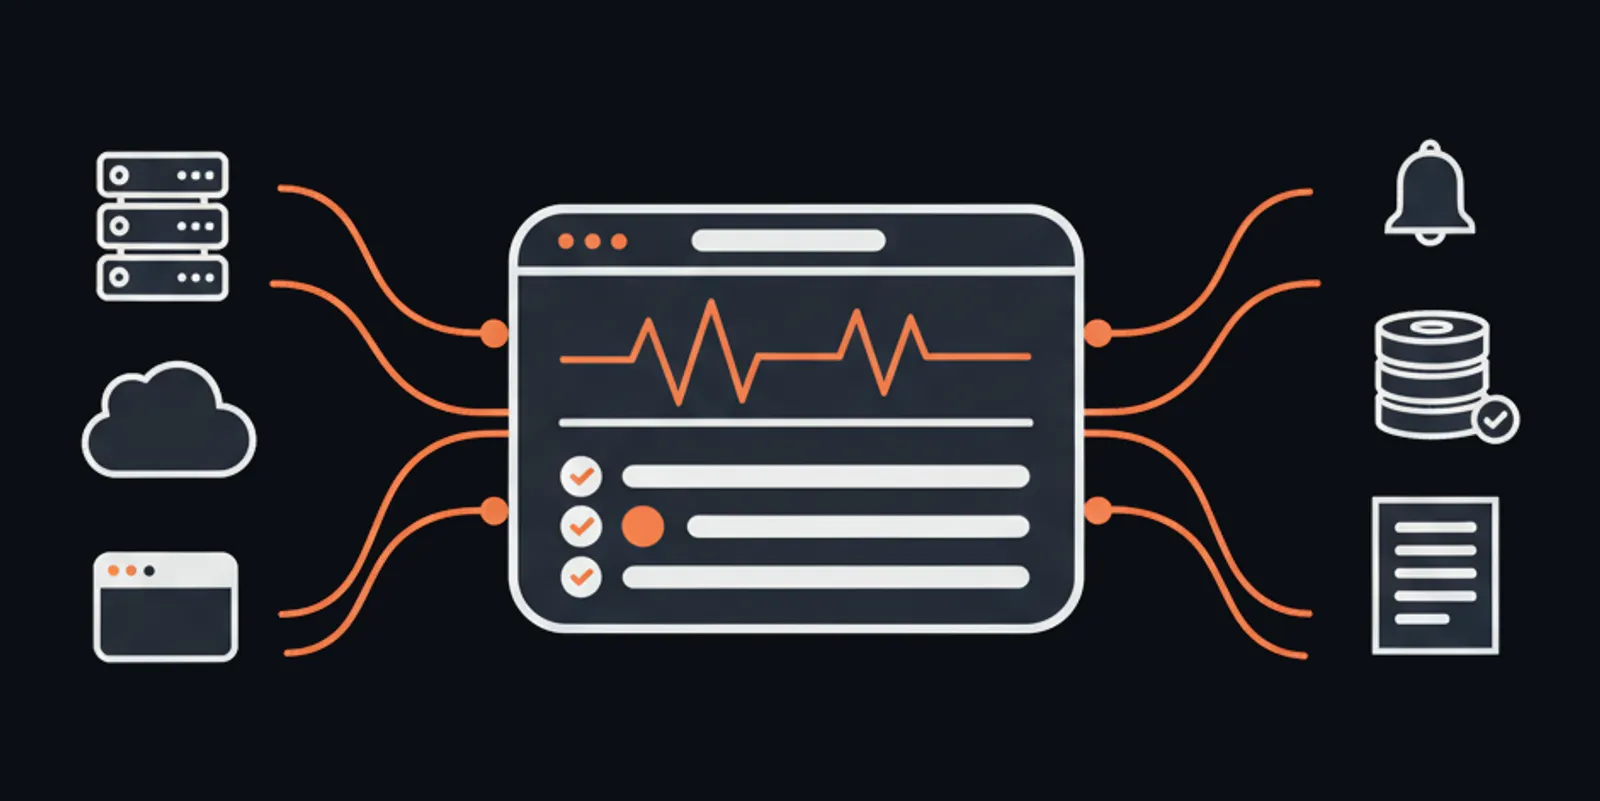
La infraestructura es de las pocas cosas del negocio que solo se notan cuando fallan. Mientras todo funciona, nadie pregunta dónde está el servidor ni quién lo mantiene.
El problema aparece el día que algo se cae: resulta que el servidor lo montó alguien que ya no trabaja aquí, que nadie sabe la contraseña del panel, y que el respaldo del que todos hablaban nunca se probó.
Eso no es un problema técnico, es un riesgo de operación. Nos encargamos de que la infraestructura esté documentada, monitoreada y respaldada, en servidores Linux o Windows, en tu oficina o en la nube.
Todo lo que hacemos con tu infraestructura
Casi ningún cliente llega pidiendo todo esto. Llega porque algo se cayó, o porque el servidor quedó sin dueño. Lo que sigue es el mapa completo, para que sepas qué existe antes de necesitarlo.
Levantamiento y documentación
Es por donde empezamos casi siempre, y lo que más tranquilidad da a corto plazo. Qué servidores hay, qué corre en cada uno, dónde están alojados, a nombre de quién están las cuentas, cuándo vencen los dominios y los certificados, quién tiene acceso a qué. Suena básico y casi nunca existe: lo normal es que esa información viva en la cabeza de una persona, o de alguien que ya se fue.
El entregable es un inventario escrito y un diagrama de cómo se conecta todo, en un documento tuyo que cualquier técnico pueda leer el día que lo necesite.
Administración de servidores Linux
La operación del día a día sobre Ubuntu, Debian y Red Hat: actualizaciones de seguridad aplicadas con criterio y no a ciegas, usuarios y permisos, servicios que arrancan solos después de un reinicio con systemd, espacio en disco vigilado, rotación de registros, y ajuste de rendimiento cuando algo se pone lento. Servidores web con Nginx o Apache, bases de datos, y tareas programadas que hay que verificar que efectivamente corrieron.
Administración de servidores Windows
Windows Server no es un caso excepcional, es la mitad del parque instalado en las pymes panameñas, normalmente porque el sistema contable, el de planilla o el de facturación solo corre ahí. Lo atendemos con el mismo criterio:
- Active Directory y directivas de grupo. Usuarios, equipos y permisos en un solo lugar, con políticas que se aplican solas en vez de configurarse máquina por máquina. Incluye ordenar el desastre habitual de cuentas de gente que ya no trabaja ahí y de usuarios compartidos.
- Archivos compartidos e impresión. Carpetas con permisos que correspondan al organigrama real, y no “todos tienen acceso a todo porque era más fácil”.
- IIS y aplicaciones de escritorio publicadas. Sitios y servicios sobre IIS, y acceso remoto a aplicaciones que solo existen para Windows, con escritorio remoto o publicación de aplicaciones, siempre detrás de VPN y nunca con el puerto expuesto a internet, que es como entran la mayoría de los secuestros de datos.
- Actualizaciones y licencias. Parches aplicados en ventanas definidas y probadas antes, e inventario de qué licencias tienes, de qué tipo y cuándo vencen, que es una sorpresa cara cuando aparece en una auditoría.
- Automatización con PowerShell. Lo repetitivo se automatiza igual que en Linux: altas de usuario, reportes, verificación de respaldos, limpieza de archivos temporales.
Cuando un servidor Windows quedó en una versión sin soporte, lo que hacemos es planificar la actualización o el traslado de la aplicación, no dejarlo corriendo y esperar. Un Windows Server sin parches es el punto de entrada más común de un secuestro de datos en una pyme.
Virtualización y máquinas virtuales
Casi ninguna empresa necesita hoy un servidor físico por cada cosa que corre. La virtualización permite tener varias máquinas independientes sobre un mismo equipo, cada una con su sistema operativo, aisladas entre sí.
- Montaje y administración. Trabajamos con Proxmox, VMware y Hyper-V, según lo que ya tengas o lo que convenga por costo de licencia. Se dimensiona cuánto procesador, memoria y disco lleva cada máquina, que es donde se decide si el conjunto va a volar o a arrastrarse.
- Consolidación. Juntar varios servidores físicos viejos, cada uno ocupando espacio y consumiendo energía, en máquinas virtuales sobre un equipo moderno. Suele bajar el costo de operación y simplifica el respaldo, porque pasa a respaldarse la máquina completa.
- Snapshots antes de tocar nada. Una copia instantánea antes de una actualización permite volver atrás en minutos si algo sale mal. Es la red de seguridad que convierte un mantenimiento riesgoso en uno rutinario.
- Plantillas y clonado. Levantar un servidor nuevo a partir de una plantilla ya configurada, en lugar de instalarlo desde cero y a mano cada vez, con las diferencias que eso siempre trae.
- Mover máquinas entre anfitriones. Migrar una máquina virtual a otro equipo o a la nube sin reinstalar la aplicación, que es lo que hace realista renovar el hardware sin rearmar todo.
- Máquina virtual o contenedor. Cuando conviene cada uno: una máquina virtual para una aplicación antigua que necesita su propio sistema operativo, un contenedor para algo nuevo que va a desplegarse seguido. No es una decisión de moda, es de qué tan aislado y qué tan liviano tiene que ser.
Migración a la nube, o de vuelta
Mover lo que hoy corre en un servidor bajo un escritorio, en un hosting compartido que se quedó chico o en una nube que salió más cara de lo previsto. Se planifica con una ventana de corte definida, con el sistema viejo funcionando hasta que el nuevo demuestra que hace lo mismo, y con un camino de regreso escrito por si algo sale mal.
También hacemos el movimiento contrario cuando los números lo justifican: hay operaciones que en un servidor propio o en un VPS cuestan una fracción de lo que pagan en una nube grande. Y cuando lo que hay que mover es una máquina virtual completa, se traslada tal cual, sin reinstalar la aplicación ni volver a configurarla.
Respaldos que sí se pueden restaurar
Un respaldo que nunca se probó no es un respaldo, es una carpeta. Se configura la copia automática con varias versiones en el tiempo y una copia fuera del mismo servidor, y sobre todo se prueba la restauración de forma periódica, que es el paso que casi nadie da. Queda registrado cuánto tarda recuperar y hasta qué momento se puede volver, que son los dos números que importan cuando pasa algo de verdad.
Monitoreo y alertas
Saber que algo se cayó antes de que te llame un cliente. Se vigila que los servicios respondan, el uso de disco, memoria y procesador, el vencimiento de los certificados, y que los procesos programados hayan corrido. Cuando algo se sale de rango, avisa por el canal donde alguien lo va a ver, no a un correo que nadie revisa.
Seguridad básica bien hecha
Cortafuegos con solo lo necesario abierto, acceso por llave en lugar de contraseña, cierre de los puertos que quedaron abiertos de alguna instalación vieja, certificados SSL con renovación automática, y separación entre lo que debe ser público y lo que no. No vendemos auditorías de seguridad completas, pero sí dejamos cerrado lo que un atacante oportunista busca primero.
Despliegue y entornos
Que publicar una versión nueva sea un paso repetible y no una madrugada. Contenedores con Docker, entorno de pruebas separado del de producción, despliegue automatizado desde el repositorio, y la posibilidad de volver a la versión anterior cuando algo sale mal.
Acompañamiento y respuesta
Para cuando ya no quieres pensar en esto. Mantenimiento periódico, atención cuando algo falla y un contacto conocido en lugar de buscar a quién llamar el día del problema. El alcance y los tiempos de respuesta se acuerdan por escrito según lo que tu operación realmente necesite.
Lo primero que revisamos
Cuando entramos a una infraestructura que no conocemos, hay cinco preguntas que ordenan el resto:
- ¿A nombre de quién están las cuentas? Dominio, hosting, nube y certificados. Si están a nombre de un proveedor anterior o de un empleado, eso se resuelve antes que cualquier cosa técnica.
- ¿Cuándo se probó el último respaldo? No cuándo se hizo. Cuándo se restauró.
- ¿Qué pasa si este servidor desaparece ahora? Cuánto se tarda en volver y cuánta información se pierde en el camino.
- ¿Quién se entera cuando algo falla? Y por qué medio.
- ¿Está escrito en algún lado? Si la respuesta a las cuatro anteriores vive solo en la memoria de alguien, ese es el riesgo principal.
Con qué lo hacemos
Linux sobre Ubuntu, Debian y Red Hat, y Windows Server con Active Directory, IIS y PowerShell. Para virtualizar, Proxmox, VMware y Hyper-V. Nginx y Apache como servidores web, Docker y Docker Compose para empaquetar, systemd para que los servicios se sostengan solos, y Bash o PowerShell para lo que hay que automatizar en la máquina. En la nube, AWS y DigitalOcean, con Cloudflare delante cuando conviene. Y VPS sencillos cuando eso es lo que el caso pide, que es más seguido de lo que la industria admite.
La recomendación sale del tamaño real de tu operación. Montar una arquitectura pensada para millones de usuarios en una empresa de treinta personas es caro de operar y difícil de mantener.
Qué recibes al final
El inventario y el diagrama de la infraestructura. Los accesos y las cuentas a tu nombre, con sus credenciales entregadas de forma segura. La documentación de cómo se despliega y cómo se recupera cada cosa. El monitoreo funcionando y avisando al canal que definas. Y el procedimiento de restauración escrito y probado, con los tiempos medidos.
Cómo trabajamos esto
Las migraciones y los montajes se trabajan como proyecto: revisamos lo que hay, escribimos el alcance y damos un precio fijo antes de empezar. El levantamiento y la documentación de una infraestructura chica suelen tomar unos días; una migración, entre una y tres semanas según lo que haya que mover.
El acompañamiento continuo, cuando hace falta, se acuerda aparte según lo que la operación realmente necesite, y no como un paquete cerrado que incluye cosas que no vas a usar.
Problemas que resolvemos
Casos reales y problemas concretos de esta área.
Si el servidor se cae, no sé a quién llamar.
Administración y soporte continuo: parches, actualizaciones, revisión de espacio y rendimiento, y documentación de cómo está armado todo. El objetivo es que la operación deje de depender de que una persona específica conteste el teléfono.
Artículo en preparaciónTenemos respaldos, pero nunca los hemos probado.
Un respaldo que nunca se restauró no es un respaldo, es una suposición. Y si la copia vive conectada al mismo servidor o a la misma red, un ransomware la cifra junto con todo lo demás. Configuramos respaldos automáticos con una copia aislada y hacemos pruebas de restauración reales, para saber de antemano cuánto tardarías en volver a operar.
Artículo en preparaciónLa persona que montó todo esto ya no trabaja aquí.
Levantamos el inventario de lo que existe (servidores, dominios, accesos, servicios contratados), ordenamos usuarios y llaves SSH, y lo dejamos documentado. Es el trabajo menos vistoso y el que más tranquilidad da.
Artículo en preparaciónEl servidor está en un cuarto de la oficina.
Migración a la nube o a un datacenter, con plan de corte y vuelta atrás si algo sale mal. Un equipo bajo el aire acondicionado de la oficina depende de que no falte la luz, no falle el aire y nadie lo desconecte por error.
Artículo en preparaciónNos enteramos de que el sistema estaba caído porque llamó un cliente.
Monitoreo y alertas sobre lo que de verdad importa: que el servicio responda, que no se llene el disco, que los procesos sigan vivos y que los certificados no estén por vencer, avisando antes de que lo note un cliente.
Artículo en preparaciónEl certificado venció y el navegador dice que el sitio no es seguro.
Certificados SSL/TLS con renovación automática, para que dejen de depender de que alguien se acuerde una vez al año.
Artículo en preparaciónSubimos los cambios por FTP y a veces se rompe algo.
Despliegue automatizado con un ambiente de pruebas separado del de producción, para que publicar deje de ser un acto de fe y se pueda revertir cuando haga falta.
Artículo en preparaciónEl hosting compartido ya no aguanta.
Migración a un VPS o servidor dedicado del tamaño correcto, con la configuración que el sitio o el sistema realmente necesita.
Artículo en preparación
Nadie ha instalado una actualización de seguridad en años.
Un servidor sin parches no falla: sigue andando igual hasta el día que alguien entra. Qué revisar, en qué orden y por qué el riesgo real no es técnico.
Leer →La factura de la nube subió y nadie sabe por qué.
Revisión de costos: recursos sobredimensionados, instancias encendidas que ya nadie usa y almacenamiento que quedó olvidado. En infraestructura, lo que no se mide se termina pagando.
Artículo en preparación
Preguntas frecuentes sobre esta área
Si tu pregunta no está aquí, escríbenos por WhatsApp y te respondemos directo.
El que montó nuestro servidor ya no trabaja aquí y nadie sabe los accesos. ¿Eso tiene solución?
Sí, y es de los casos más comunes que atendemos. Se empieza por recuperar el control de lo que se pueda desde afuera: quién figura como dueño del dominio, del hosting y de la cuenta de nube, que casi siempre se resuelve con el proveedor demostrando la titularidad de la empresa. Con eso en la mano se entra al servidor, se documenta qué hay, y se dejan las cuentas a nombre de la empresa y no de una persona.
¿Cómo sé si mis respaldos sirven?
Restaurándolos. Es la única forma, y es el paso que casi nadie da: lo habitual es encontrar copias que llevan meses ejecutándose sobre una carpeta que ya no contiene lo importante, o que no se pueden abrir. Parte de lo que entregamos es la prueba de restauración hecha y documentada, con dos números medidos: cuánto se tarda en recuperar y hasta qué momento se puede volver.
¿Me conviene la nube o un servidor propio?
Depende del caso, y no siempre es la nube. La nube gana cuando la carga sube y baja, cuando hace falta crecer rápido o cuando no quieres responsabilidad sobre el hardware. Un VPS o un servidor propio suele salir bastante más barato para una carga estable y predecible. Lo hacemos en las dos direcciones, incluida la de volver desde una nube que salió más cara de lo previsto.
¿Tienen que apagar todo para migrar?
Se planifica una ventana de corte, normalmente de madrugada o en fin de semana, y suele ser corta. El sistema viejo se mantiene funcionando hasta que el nuevo demuestra que hace lo mismo, y queda escrito el camino de regreso por si algo sale mal. Lo que no hacemos es migrar sin esa vuelta atrás definida.
¿Atienden emergencias fuera de horario?
Depende del acuerdo. El acompañamiento continuo se define por escrito, con el horario de atención y el tiempo de respuesta comprometido, y se cobra según eso. Preferimos decirlo claro antes que prometer disponibilidad total y no cumplirla: somos una cooperativa de más de siete profesionales, no un centro de operaciones de veinticuatro horas.
¿Administran también servidores Windows y máquinas virtuales, o solo Linux?
Los tres. En Linux tenemos más recorrido, pero Windows Server es la mitad del parque instalado en las pymes de acá, normalmente porque el sistema contable, el de planilla o el de facturación solo corre ahí: lo atendemos con Active Directory, directivas de grupo, IIS y automatización con PowerShell. Y virtualizamos con Proxmox, VMware y Hyper-V, tanto para consolidar servidores físicos viejos como para poder volver atrás en minutos con una copia instantánea antes de cada mantenimiento. El criterio es el mismo en los tres casos: inventario escrito, respaldos probados, monitoreo con alerta y accesos a nombre de la empresa.
¿Esto es lo que necesitas?
Cuéntanos tu caso y te decimos si tiene sentido trabajar juntos - sin costo ni compromiso.
Hablar por WhatsApp